


Gesla so desetletja predstavljala osnovni način zaščite spletnih računov, vendar imajo številne pomanjkljivosti. Ljudje jih pozabljamo, ponavljamo na več mestih ali izbiramo preproste kombinacije, napadalci pa jih poskušajo pridobiti z lažnimi prijavnimi stranmi in krajo podatkov.
Zato se spletne storitve vse bolj usmerjajo v prijavo, pri kateri si skrivnega zaporedja znakov sploh ne zapomnimo. V ospredje prihajajo passkeyi oziroma prijavni ključi, pri katerih pomemben del preverjanja prevzame naša naprava. Namesto vnosa gesla uporabimo prstni odtis, prepoznavo obraza ali kodo za odklep telefona oziroma računalnika.
Geslo zamenja naprava
Pri prijavi s passkeyem spletna storitev ne preverja skrivnega gesla, shranjenega v naši glavi ali upravljalniku gesel. Sistem uporablja par kriptografskih ključev, pri čemer zasebni del ostane zaščiten na naši napravi ali pri ponudniku prijavnih ključev, spletna storitev pa hrani ustrezni javni del.
Zaradi tega prestreženo geslo ni več pot do našega računa. Za uporabnika je postopek precej preprostejši od tehnične razlage v ozadju. Na strani izberemo prijavo, nato telefon ali računalnik od nas zahteva enako preverjanje kot pri odklepanju naprave. Ni več potrebe po sestavljanju zapletenih gesel, njihovem pomnjenju in ponavljanju vnosa ob vsaki prijavi.
Biometrija ostane v napravi
Prstni odtis ali obraz pri prijavi ne postaneta novo geslo, poslano spletni strani. Biometrično preverjanje poteka lokalno na telefonu ali računalniku in napravi potrdi, ali sme uporabiti shranjeni prijavni ključ. Spletna storitev prejme kriptografsko potrditev uspešne prijave, ne pa slike našega obraza ali podatkov o prstnem odtisu.
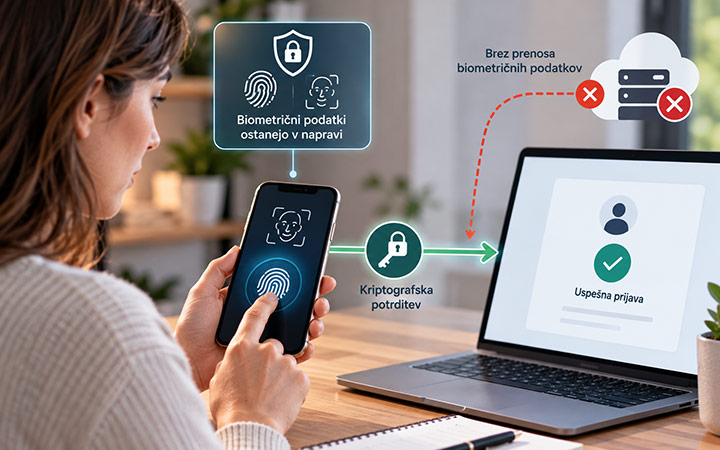
To je pomembna razlika med biometričnim odklepanjem in shranjevanjem biometričnih podatkov pri vsaki posamezni spletni storitvi. Če biometričnega preverjanja ne želimo uporabljati ali ga naprava nima, je pri podprtih sistemih mogoče uporabiti tudi kodo PIN oziroma drug način odklepanja naprave.
Prijava z druge naprave
Ena največjih praktičnih težav pri svetu brez gesel je prijava na računalniku ali telefonu, kjer naš prijavni ključ še ni shranjen. Del rešitve predstavljajo sinhronizirani passkeyi, dostopni na več naših napravah prek ponudnika, ki skrbi za njihovo varno shranjevanje. Tako ob menjavi telefona ni treba za vsak račun znova ustvarjati povsem novega načina prijave.
Druga možnost je uporaba bližnjega telefona za potrditev prijave na računalniku. Na zaslonu se denimo prikaže koda QR, ki jo preberemo s telefonom, nato pa svojo identiteto potrdimo na njem. Za uporabnike z večjimi varnostnimi zahtevami obstajajo tudi fizični varnostni ključi, na katerih je prijavni ključ vezan na določeno napravo.
Obnova računa ostaja pomembna
Svet brez gesel ne odpravi vprašanja, kaj se zgodi ob izgubi telefona, okvari računalnika ali izgubi dostopa do računa pri ponudniku prijavnih ključev, zato bodo spletne storitve še naprej potrebovale varen postopek za povrnitev dostopa. Pri tem pridejo v poštev druga zaupanja vredna naprava, varnostni ključ ali druge vnaprej nastavljene možnosti, odvisno od posamezne storitve.
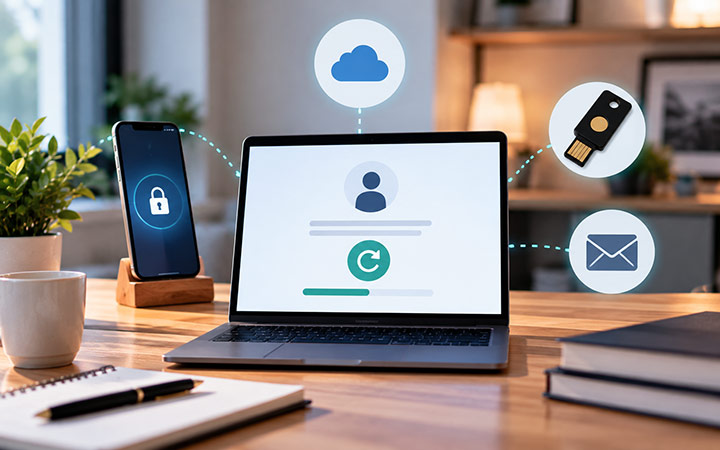
Prav obnovitev računa predstavlja pomemben del celotne zaščite. Zelo varna prijava nima polnega učinka, če je mogoče račun prevzeti prek prešibkega postopka za ponastavitev dostopa. Ponudniki zato razvijajo tudi ta del uporabniške izkušnje, uporabniki pa bomo morali več pozornosti nameniti rezervnim možnostim še pred izgubo glavne naprave.
Prehod bo potekal postopno
Gesla ne bodo izginila na isti dan pri vseh spletnih storitvah. Del spletnih strani že podpira prijavne ključe, druge še uporabljajo kombinacijo gesla in dodatnega preverjanja, starejši sistemi pa bodo klasična gesla ohranjali dlje. V prehodnem obdobju bomo zato uporabljali več različnih načinov prijavljanja, odvisno od storitve in naprave.
Sčasoma bomo verjetno vse manj razmišljali o samem geslu in bolj o napravi, s katero potrjujemo svojo identiteto. Pri nekaterih računih bomo uporabili telefon, pri drugih računalnik ali fizični varnostni ključ, prijavni podatki pa bodo varno dostopni tudi ob menjavi naprave. Glavna sprememba bo zato predvsem v uporabniški izkušnji, saj se bo prijava vse bolj približevala preprostemu odklepanju naprave.


